Varsayılan olarak sıkılaştırılmış
Çekirdek ve ağ sıkılaştırması, AppArmor, gelen trafiği reddeden güvenlik duvarı, modern şifrelemeyle yalnızca anahtarla SSH, daha az setuid programı ve otomatik güvenlik güncellemeleri.

SedirOS 1.1Debian 13 trixie tabanlıözgür ve açık kaynak
SedirOS, Debian tabanlıdır ve ilk açılıştan itibaren güvenli ayarlarla gelir: güvenlik duvarı, yalnızca anahtarla SSH girişi, AppArmor ve uzaktan SSH ile açabileceğiniz şifreli bir disk. Sıkılaştırmanın yerinde olup olmadığını her gün kontrol eder, bir şey kötüye giderse size bildirir.
UEFI ile açılan amd64 ve arm64 makineler için. Apache-2.0 lisanslı.
Özellikler
SedirOS, Debian’a birkaç paket ekler; onun yerini almaz. Debian bilginiz, dokümanlarınız ve paketleriniz aynen geçerli.
Çekirdek ve ağ sıkılaştırması, AppArmor, gelen trafiği reddeden güvenlik duvarı, modern şifrelemeyle yalnızca anahtarla SSH, daha az setuid programı ve otomatik güvenlik güncellemeleri.
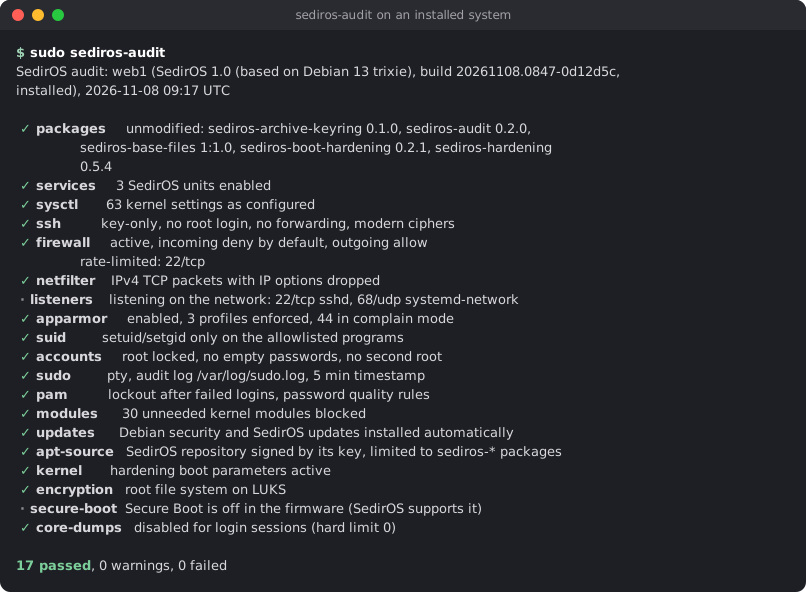
sediros-audit, sıkılaştırmanın yerinde olup olmadığını her gün kontrol eder ve bir ayarı hangi dosyanın değiştirdiğini gösterir. Bir şey kötüye giderse e-posta, webhook ya da Prometheus ile bildirir.
Kurulum aracı diski şifreler. İsterseniz diskin kilidini açılışta SSH üzerinden açabilirsiniz; fiziksel olarak erişemediğiniz sunucular için. sediros unlock bunu tek komutla yapar.
Aynı paketler, Debian güvenlik ekibinden aynı güncellemeler, aynı apt. SedirOS’un kendi paketleri, Debian paketlerinin yerine geçemeyen imzalı bir depodan gelir.
sediros fleet, bütün sunucularınızın sıkılaştırma durumunu SSH üzerinden tek tabloda gösterir. İlgilenmeniz gereken bir sunucu varsa hata koduyla çıkar; cron ya da CI içinde rahatça kullanılır.
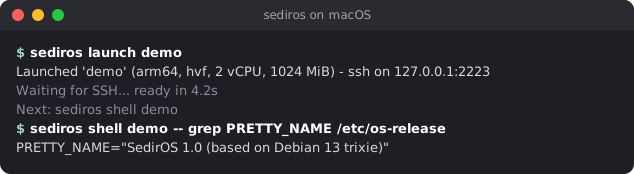
sediros launch, macOS (Apple Silicon) veya Linux üzerinde birkaç saniyede bir SedirOS sanal makinesi başlatır: test, geliştirme ya da kurmadan önce SedirOS’u denemek için.
Bir sunucuyu nasıl korur
Tek bir ayar bir sunucuyu güvenli yapmaz. SedirOS; Debian’ın düzeltmelerini, daha küçük bir saldırı yüzeyini ve ikisinin de yerinde kaldığını kontrol eden bir denetimi bir araya getirir.
Açıkları Debian güvenlik ekibi düzeltir; SedirOS bu düzeltmeleri her gün otomatik olarak kurar. Yeni bir çekirdek yeniden başlatma gerektirdiğinde SedirOS bunu girişte söyler.
Sıkılaştırma, sunucuların ihtiyaç duymadığı özellikleri kapatır. Böylece o koddaki açıklara, henüz kimsenin bulmadıkları da dahil, ulaşılamaz.
Kurulan yazılımlar, güncellemeler ve insanlar ayarları değiştirir. Günlük denetim bunu fark eder ve sessizce geri almak yerine size haber verir.
Linux çekirdeğinin IPv4 TCP bağlantı kurulumunda, uzaktan tetiklenebilen kritik bir use-after-free açığı. Düzeltme, Debian’ın 6.12.113 ve sonraki çekirdeklerinde. SedirOS imajları bu çekirdekle geliyor, kurulu sistemler de güncellemelerle alıyor.
Sunucu yeni çekirdekle yeniden başlatılana kadar SedirOS’un varsayılan ayarları açığa giden ağ yolunu zaten kapalı tutuyor: IP seçenekleri taşıyan IPv4 TCP paketleri TCP koduna ulaşmadan düşürülüyor, diğer iki giriş yolu da kapalı.
Yakından bakış
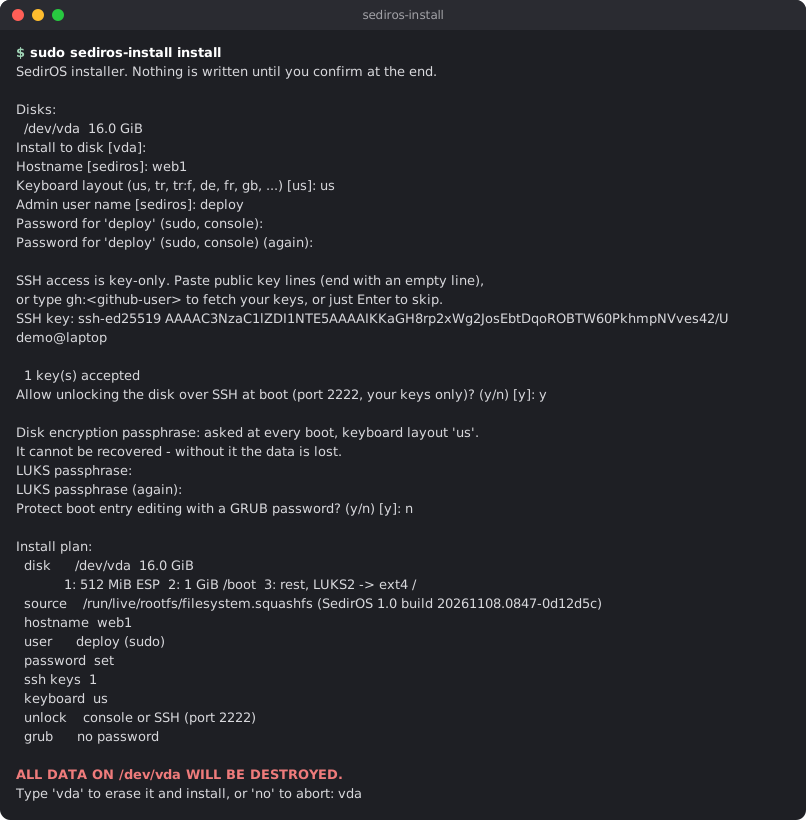
Disk, makine adı, yönetici kullanıcı, SSH anahtarınız (yapıştırın ya da gh:<kullanıcı> ile GitHub’dan alın) ve disk parolası. Diske tek bir şey yazılmadan önce her cevap kontrol edilir; kurulum bir dakikadan kısa sürer.
sediros komut satırı aracı, macOS ve Linux üzerinde QEMU ile SedirOS sanal makineleri çalıştırır. Her sanal makinenin kendi copy-on-write diski vardır; temiz bir sistem tek komut uzağınızda.
Başlarken
Bir sunucunun işletim sistemi olarak kurun ya da kendi bilgisayarınızda bir sanal makinede deneyin; ikisi birbirinden bağımsız. Ayrıntılı dokümantasyon İngilizcedir.
UEFI ile açılan 64 bit bir makine ve 8 GiB disk alanı yeterli.
sudo sediros-install install komutunu çalıştırıp soruları cevaplayın.QEMU’yu da kuran Homebrew ile:
$ brew tap sediros/sediros https://github.com/sediros/sediros
$ brew trust sediros/sediros
$ brew install sediros
$ sediros pull          # sanal makine imajını indirir
$ sediros launch dev
$ sediros shell dev| Makineniz | ISO |
|---|---|
| Intel ya da AMD işlemcili bilgisayar veya sunucu, ya da bunlar üzerinde çalışan bir sanal makine (VirtualBox, VMware, Proxmox, Hyper-V, QEMU/KVM) | sediros-1.1-install-amd64.iso |
| Apple Silicon işlemcili Mac (UTM, Parallels ya da VMware Fusion içinde sanal makine) veya ARM sunucu | sediros-1.1-install-arm64.iso |
SSS
Hayır, bir Debian türevi. Debian’ın paketlerini değiştirmeden kullanır ve üzerine kendi birkaç paketini ekler: sıkılaştırma, kurulum aracı, günlük denetim ve giriş ekranı. Bu bilinçli bir tercih: güvenlik düzeltmeleri doğrudan Debian güvenlik ekibinden gelir, SedirOS onları yeniden derlemez ya da geciktirmez. SedirOS 1, Debian 13’ü (trixie) izler; SedirOS 2, Debian 14’ü izleyecek.
Yeniden kurmanız gerekmez. Debian’ın güvenlik güncellemeleri her gün otomatik olarak kurulur; SedirOS’un kendi paketleri de imzalı apt deposundan, aynı apt ile gelir. Yeni ISO’lar yalnızca yeni kurulumlar içindir.
Hayır. apt, SedirOS deposundan yalnızca adı sediros- ile başlayan paketleri alacak şekilde sabitlenmiştir; depodaki diğer paketler yok sayılır. İmza anahtarı çalınsa bile Debian paketleri değiştirilemez.
Evet, ilk açılıştan itibaren. SSH dışındaki bütün gelen bağlantıları reddeder; SSH’ta da kısa sürede tekrarlanan bağlantı denemeleri yavaşlatılır. Giden bağlantılara izin verilir. Kurduğunuz bir servise, siz portunu açana kadar ağdan erişilemez, örneğin: sudo ufw allow 443/tcp. Böylece dışarıya yalnızca bilerek açtığınız servisler görünür.
Hayır. SedirOS’ta grafik arayüz yok: sunucular için tasarlandı ve SSH ya da konsoldan yönetilir. Bir bilgisayara da kurulabilir, örneğin ev sunucusu olarak. Masaüstü için doğrudan Debian’ı kullanın.
SedirOS sağlam bir temel kurar; üzerinde çalıştırdığınız yazılımlar sizin elinizde. Üç alışkanlık yeterli: bir güncelleme yeni çekirdek getirdiğinde sunucuyu yeniden başlatın, kurduğunuz servisleri güçlü parolalarla ve yalnızca gereken portları açarak yapılandırın, günlük denetimin bildirimlerini e-posta ya da webhook ile alın. Denetim bir değişikliği bildirir ama geri almaz; çünkü bilerek yapılmış olabilir.
SedirOS genç ve gönüllülerle yürüyen bir proje: 1.0 sürümü Kasım 2026’da yayınlandı. Her sürüm, Secure Boot açık sanal makinelerde otomatik olarak kurulup test edilir, Apple Silicon üzerinde de elle denenir. Fiziksel donanımda henüz test edilmedi; deneyimlerinizi paylaşırsanız seviniriz.
Güvenlik politikasında anlatıldığı gibi, GitHub’ın güvenlik açığı bildirme özelliği üzerinden ve gizli olarak. Lütfen bunun için herkese açık bir issue açmayın.
ISO’yu indirin ya da sıradakileri görmek için projeyi GitHub’da takip edin.